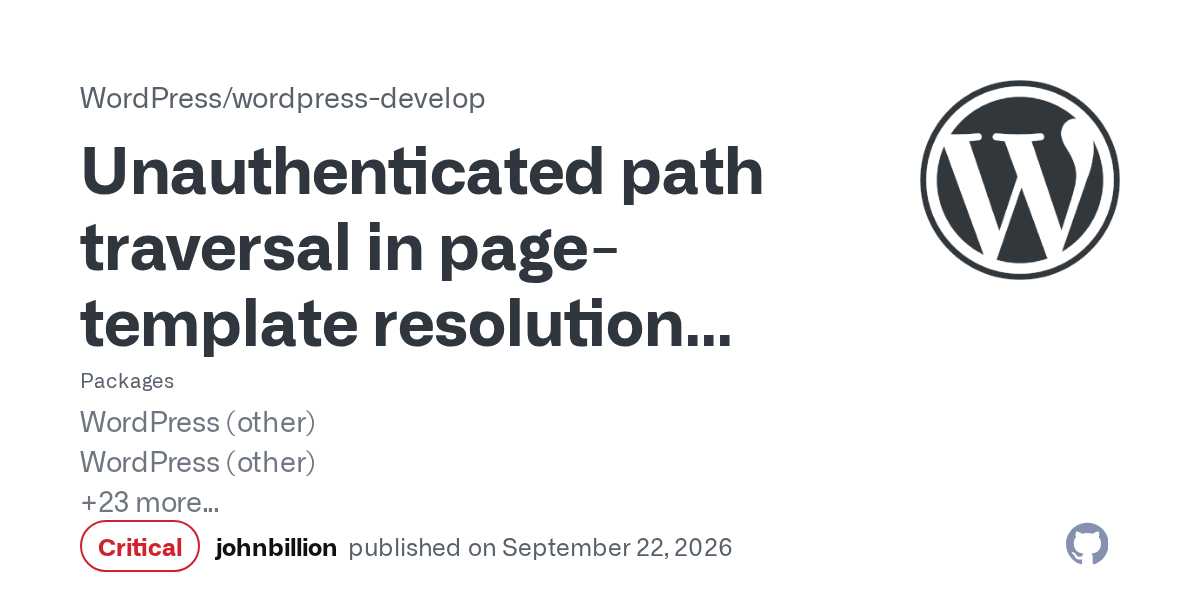
2026年9月22日、WordPressの脆弱性が公表されました。番号は「CVE-2026-87902」です。
ログインしていない人でも攻撃できる、深刻な内容です。
条件がそろうと、サイトの乗っ取りや書き換えにつながります。どんな脆弱性か、誰が影響を受けるか、対策の手順をお伝えします。
バージョンの影響範囲が広いので、注意が必要です。
どんな脆弱性?
WordPressの中の get_page_template() という関数に問題がありました。
攻撃者は、細工したアクセスを送ります。すると、テーマの外にあるPHPファイルを読み込ませることができます。
ただし、攻撃者がコード実行まで進むには条件があります。
- テーマの直下に、
page-で始まるフォルダがある(例:page-templates) - サーバー側に、悪用できるPHPファイルと設定がある
とはいえ、自分のサイトが条件に当てはまるか判断するのは難しいので、対象バージョンなら、更新しておくのが安心です。
NVDでの解説
今回の脆弱性について、脆弱性関連のデータベースNVDでは、次のように説明されています。
An unauthenticated attacker can make
get_page_template()page-template resolution include a chosen readable local.phpfile outside the active theme directories. If relevant pre-conditions for both the server and the active theme are met, this can lead to RCE.
「認証されていない攻撃者は、get_page_template() 関数によるページテンプレートの解決において、アクティブなテーマディレクトリ外にある、読み取り可能なローカルの .php ファイルを指定することができます。サーバーとアクティブなテーマの両方で関連する前提条件が満たされている場合、これによりリモートコード実行(RCE)が発生する可能性があります。」

影響を受ける人
対象はWordPress 4.7.0〜7.1.1です。
対象バージョンには脆弱なコードが含まれます。ただし、実際に攻撃が成立するか、コード実行まで進むかは、テーマやサーバーの条件によって異なります。
結構広範囲ですね。
各社の呼びかけ
この脆弱性を受けて、各社が対応を呼びかけています。たとえば、エックスサーバーの案内は、次のとおりです。
影響を受けるWordPressのバージョン
 4.7.x系 〜 7.1.x系
 ※上記の旧バージョンすべてが対象になります。
   9月17日に公開された v7.1.1 などの直近バージョンも影響を受けます。
対策は最新版への更新
まずは、ご自身のバージョンを確認してください。ダッシュボード/更新から見れます。
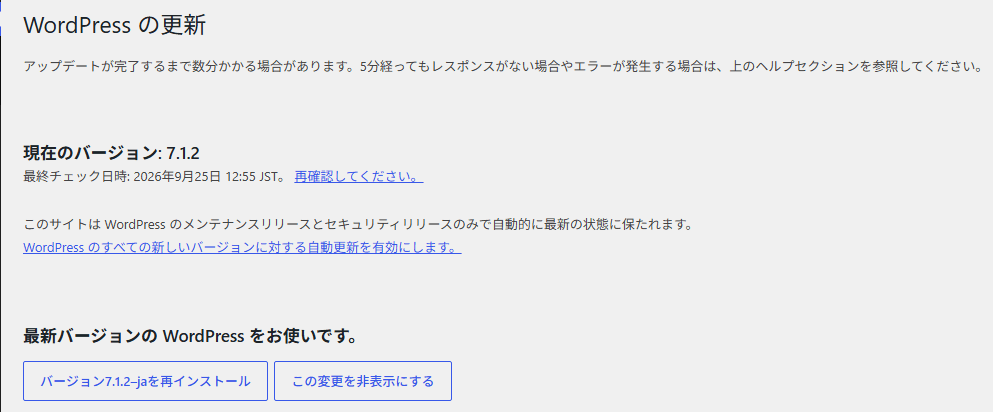
修正版はWordPress 7.1.2です。2026年9月22日に公開されました。古いバージョンの系統にも、4.7まで修正版が用意されています。
ただし、7.1.2に上げられない場合も、今の系統の最新版にすれば修正が入ります。
大丈夫なバージョン一覧はこちら
公式GitHubを元に、大丈夫なバージョン一覧ページつくりました。こちらです。
| 系統 | この版以上ならOK |
|---|---|
| 7.1系 | 7.1.2 |
| 7.0系 | 7.0.6 |
| 6.9系 | 6.9.9 |
| 6.8系 | 6.8.10 |
| 6.7系 | 6.7.9 |
| 6.6系 | 6.6.9 |
| 6.5系 | 6.5.12 |
| 6.4系 | 6.4.12 |
| 6.3系 | 6.3.12 |
| 6.2系 | 6.2.13 |
| 6.1系 | 6.1.14 |
| 6.0系 | 6.0.16 |
| 5.9系 | 5.9.18 |
| 5.8系 | 5.8.17 |
| 5.7系 | 5.7.19 |
| 5.6系 | 5.6.21 |
| 5.5系 | 5.5.22 |
| 5.4系 | 5.4.23 |
| 5.3系 | 5.3.25 |
| 5.2系 | 5.2.28 |
| 5.1系 | 5.1.26 |
| 5.0系 | 5.0.29 |
| 4.9系 | 4.9.33 |
| 4.8系 | 4.8.32 |
| 4.7系 | 4.7.37 |
自動更新設定なら、自動で更新
自動更新の対象なら自動更新が始まりますが、完了しているとは限りません。
管理画面で現在のバージョンを確認してください。
手動更新組はこちら
手動は、ちょっとめんどうなこともあります。特に古すぎるサイトは、手がかかります。テーマのファイルを直接編集していると、更新で消えるので要注意です。
バックアップ取っておくと安心です!慣れない方は、生成AIをサポートにして進めるとよいですよ。
わたしの手順はこちらです。
- バックアップ
データベースとサイトのファイルを保存します。レンタルサーバーによっては、自動バックアップもあります。 - WordPressを新しくする
PHPが古すぎて更新が難しい場合は、先にPHPを上げます。 - テーマを更新する
使っていないテーマは削除します。 - プラグインを更新する
使っていないプラグインも削除します。 - 表示を確認する
- PHPを8.3に上げる(古い場合)
さいごに
今回の脆弱性は、対象のバージョンがとても広いです。まずは、バージョンの確認から始めてみてください。
セキュリティの情報は、記事と動画で発信しています。また知りたいと思ってもらえたら、Xアカウントをフォローしてくださいね。
コメント