2026年9月前後から、サーバへの不正アクセスや個人情報の漏えいが相次いでいます。
これ、半端じゃないぐらい深刻なレベルですよね。原因はまだすべてわかっていませんが、「ここが狙われている」といった情報がいくつかでてきました。
本記事では、この部分をわかりやすくまとめていきますね。
「作る人(開発者)」目線で、大事な点をお伝えします。
※本記事は、JPCERT/CCとNICTの公開情報をもとにしています。
弱点①古いままのシステム
これはもう、開発に携わったことがある方なら、察しがつく部分ですよね。
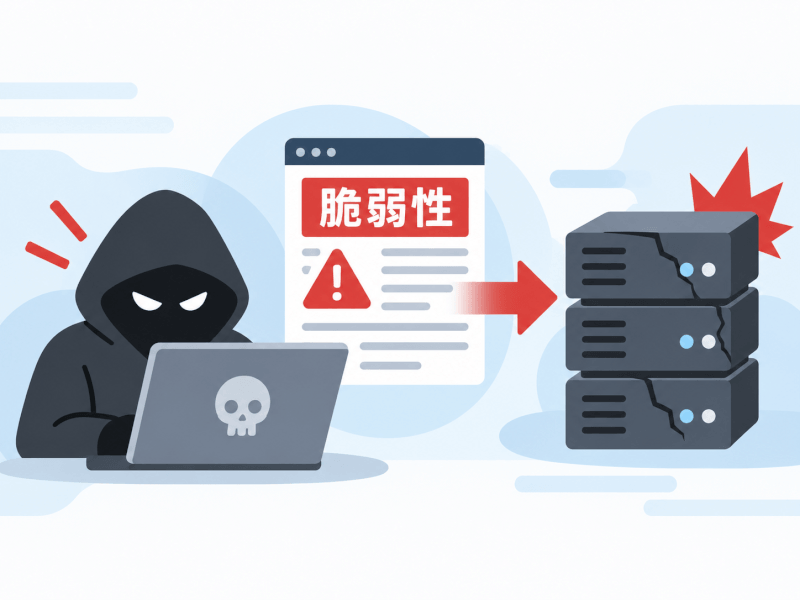
システムは、作った時点では安全でも、時間がたつと部品(ライブラリやフレームワーク)の弱点が見つかります。
攻撃されやすい弱点は「脆弱性(ぜいじゃくせい)」と言われ、公表されます。
意図としては、「あぶないから、きをつけてね。なおしてね」なんですが、ただ、これって悪い人も見てしまうわけです。当然、これを狙った攻撃をしかけてきます。
最近はAIの影響もあり、報告される脆弱性の件数も急増しています。見つかるのは良いのですが、ただ、直すのも大変。そして利用される前に直さないと、危険が増します。
対策
結局のところ、「作りっぱなし」が一番危ないということになります。
どれだけのコストをかけられるか難しい部分もありますが…重要なシステムは、しっかりとメンテナンスする必要があります。
なお、設定ファイルやバックアップファイルを盗もうとする攻撃も確認されています。外部から見られてはいけないファイルが公開されていないか、確認することも大切ですね。
弱点② アプリの「裏側」が狙われる
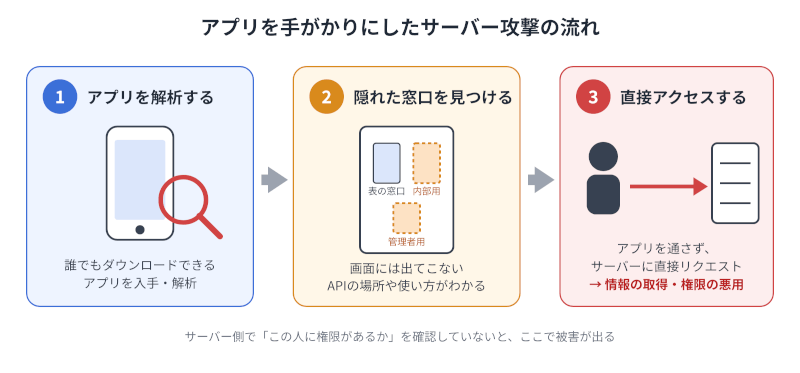
最近NICT(国の研究機関)が公表した記事によると、APIを使って、次のような手口が発生しているとのこと。
- アンドロイドアプリを解析して、つながっているサーバーやAPIを調べる
- 公表されていないAPIを確認
- APIを使って、アクセスを想定していない箇所にアクセス
APIとは、アプリとサーバーがデータをやりとりするための「窓口」のようなもの。
本来はアプリが裏で使うもので、ユーザーから見えることはありません。
ただ、上記のような方法だと、内部で使われているAPIがばれてしまい、アプリの画面を使わずにサーバーと直接やりとりできてしまいます。
APIのアクセスが制限されていないと、APIを経由して重要情報を取られてしまうこともありえます。
これ、なかなかこわい状況です。たとえば、管理者用のAPIが悪用されると、ユーザーの権限を勝手に変更されることもありえます…。
対策
背景には、「APIは自分たちのアプリからしか呼ばれない」という前提で作られていることが多いのではないかと思います。
APIにも、しっかりとアクセス制御をかけることが重要になります。
*NICTはこのAPIを利用した攻撃を「A2B攻撃」と名付け、10月13日に注意喚起を出しました。
- NICT プレスリリース https://www.nict.go.jp/press/2026/10/13-1.html
*NICTの推奨対策:
- 侵害の確認(ログで不審なアクセスがないか見る)
- 脆弱性の点検(権限チェックの漏れなどを探す)
- 暫定的な緩和策(不要なAPIを止める、アクセスを制限する)
*NICT(CYNEX)注意喚起の詳細ページ: https://cynex.nict.go.jp/library/261013-01.html
上記のページからダウンロードできるPDFも役立ちます。
弱点③ 人が狙われる
弱点①②は、作る側・運営する側の話でした。ただ、狙われるのはシステムだけではありません。使う側の「人(ユーザー)」も狙われます。
情報が漏れると、そのあとに来やすいのが「偽の連絡」です。
漏れた名前やメールアドレスを使って、「お客様の情報が漏えいしました。こちらから確認してください」のようなメールやSMSが届くことがあります。
最近は、AIの影響でこういった詐欺メールの品質が大幅に向上しています。信頼できる会社からの本物の通知に見えるので、クリックしてしまう人も増えています。
対策
- 2段階認証(2FA)をオンにする:パスワードが漏れても、それだけではログインされにくくなります。(作る側としては、2段階認証を使えるようにしておく。)
- パスワードを使い回さない:1つのサービスから漏れたパスワードで、ほかのサービスに入られるのを防げます。
- メールやSMSのリンクを、すぐにクリックしない:公式アプリや、ブックマークした公式サイトから確認するのが安全です。
さいごに
現時点でわかることをまとめてみました。
印象としては、古すぎる技術や、甘すぎる認可、脆弱性の放置などがよく狙われている気がします。
また、APIなど「ここは盲点!」といったところをついてきます。そう考えると、社内管理システムなども狙われる可能性があります。外部公開が不要な機能は、インターネットからアクセスできないようにしておくのも大事です。
不穏な状況ですが、ただ考えてみると、これまでは人間がコードを書くのに忙しく、セキュリティチェックに手が回りきらなかった部分があるかもしれません。
また、開発したアプリの保守管理の重要性も、そこまで認識されていませんでした。
それでも何とかなった平和な時代だったのかもしれません…
ここからは、攻撃者もAIという武器を手に入れたので、守る側も、必要に応じてAIを使いつつ、守りを固め続ける必要があると感じています。
守りをかためていきましょう!
最後までお読みいただき、ありがとうございました。
時々記事や動画作成しております。また読みたいと思っていただいたら、Xをフォローしてくださいね。

コメント